Che cosa cambia con i nuovi modelli generativi
Prima della diffusione dell’IA generativa, molte campagne fraudolente si riconoscevano da errori linguistici, testi copiati e invii indiscriminati. Oggi chi prepara l’attacco può rivolgersi a un destinatario preciso, riprodurre il linguaggio di un’azienda, tradurre una richiesta e sostenere una conversazione plausibile. Phishing, smishing e malware richiedono meno tempo e meno competenze, e questo allarga la platea degli autori.
La tecnologia può intervenire lungo tutto il percorso offensivo. Parte dalla ricognizione delle informazioni pubbliche, aiuta a scegliere il bersaglio e genera il primo messaggio; poi può suggerire come rispondere alle obiezioni e modificare la strategia se la vittima mostra esitazione. Un refuso, dunque, non basta più come criterio di valutazione. Il testo può essere corretto, il tono adatto al destinatario e i riferimenti personali verosimili.
Ci sono rischi anche negli strumenti usati dai criminali. Un’iniezione di prompt può tentare di modificare le istruzioni ricevute da un sistema generativo. Dati avvelenati possono condizionare l’addestramento o il comportamento del modello, mentre informazioni riservate rischiano di fuoriuscire quando si utilizzano in modo improprio servizi esterni. Nei sistemi autonomi, poi, un agente può eseguire una sequenza di operazioni con una supervisione umana insufficiente.
Phishing, smishing e voci clonate
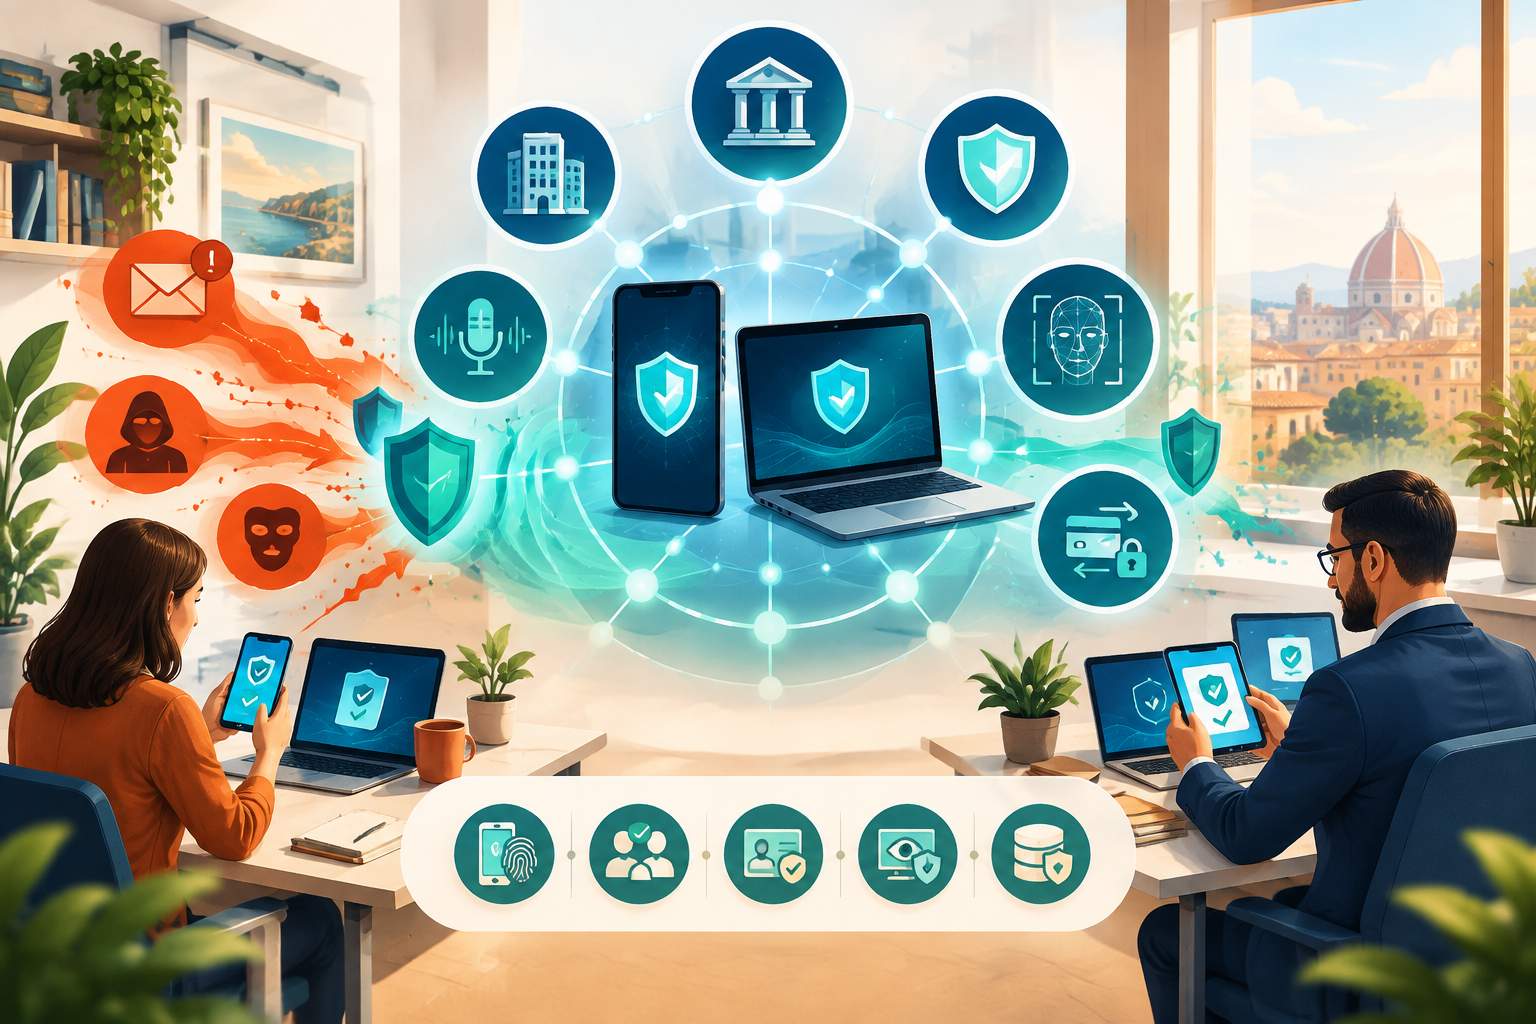
Il phishing conserva lo schema più noto: un’email falsa invita a correggere un’anomalia, confermare un’identità o sbloccare un pagamento. Lo smishing porta la stessa dinamica negli SMS e nelle applicazioni di messaggistica. A cambiare è la qualità della simulazione. Un contenuto generato dall’IA può imitare con maggiore precisione il lessico di un istituto di credito, utilizzare informazioni pubbliche sulla vittima e mantenere il filo della conversazione anche dopo una risposta.
Con il voice cloning entra in gioco anche la reazione emotiva. Una voce sintetica può sembrare quella di un familiare, di un collega o di un responsabile e chiedere un trasferimento urgente. Un video deepfake può rafforzare la richiesta durante una riunione online, mostrando un volto che appare conosciuto. Audio e video, però, non dimostrano che l’ordine sia autentico: possono essere stati costruiti o manipolati.
Urgenza, segretezza e richiesta di dati o denaro, quando compaiono insieme, meritano particolare cautela. Le banche non chiedono per telefono password, PIN o codici del dispositivo. Anche un indirizzo del mittente quasi uguale a quello ufficiale va controllato, così come un dominio insolito, un link abbreviato o una richiesta che esce dalle procedure abituali. La verifica deve avvenire separatamente, senza usare i recapiti contenuti nel messaggio sospetto.
Conti correnti: dalla persuasione al bonifico
Per un privato la catena della frode comincia di solito con un contatto credibile e può concludersi con il furto di credenziali, dati della carta o codici di autorizzazione. Non sempre la vittima consegna direttamente una password. Può essere spinta a installare un software, a trasferire il denaro su un conto definito «sicuro» oppure ad approvare un’operazione che ritiene necessaria per bloccare una frode.
Le sette regole richiamate dall’Associazione Bancaria Italiana, organismo rappresentativo delle banche italiane, raccomandano password lunghe e diverse, dispositivi aggiornati, antivirus, prudenza nell’uso delle reti Wi-Fi pubbliche e una pubblicazione più limitata dei propri dati online. A queste indicazioni si aggiunge il controllo di mittenti, link e allegati. Il numero di telefono dell’istituto va verificato attraverso i contatti ufficiali, non tramite quello ricevuto nella comunicazione.
Quando si sospetta un raggiro, il tempo conta. Occorre contattare la banca usando un canale già verificato, chiedere il blocco di carte e credenziali, segnalare l’operazione e conservare tutto ciò che può documentare l’accaduto: messaggi, numeri, ricevute e intestazioni delle email. La denuncia alle forze dell’ordine o alla Polizia Postale può completare la segnalazione. Un trasferimento, se individuato rapidamente, può essere ancora richiamabile o sottoposto a verifiche.
Aziende: la frode si inserisce nei pagamenti
In un’azienda il bersaglio non è necessariamente il conto di un singolo dipendente. L’attacco può colpire l’intero percorso che va dall’ordine alla fattura e dall’autorizzazione al bonifico. Il business email compromise, cioè la compromissione o l’imitazione della posta aziendale, può assumere l’aspetto di una richiesta inviata dal direttore, da un fornitore o da un professionista. Chi attacca può osservare le comunicazioni esposte online, inserirsi in una conversazione già avviata oppure crearne una parallela.
Con l’assistenza dell’IA la richiesta risulta più naturale. Tono, firma, riferimenti a una fattura reale e motivazione dell’urgenza possono essere preparati in poco tempo. Una voce clonata può confermare telefonicamente il cambio di IBAN; un deepfake in videoconferenza può aggiungere pressione alla richiesta. Nessuno di questi elementi sostituisce, però, il controllo dei documenti e dei dati presenti negli archivi aziendali.
La frode sul conto personale e quella inserita nel ciclo aziendale hanno bersagli differenti. Nel primo caso l’obiettivo è spesso l’accesso al conto, la carta o un singolo bonifico. Nel secondo viene colpita la fiducia che collega dipendenti, fornitori, approvatori e sistemi contabili. L’importo può dipendere da una fattura, da pagamenti ricorrenti o da un ordine straordinario; le fonti disponibili non indicano però un valore medio italiano omogeneo. Alla perdita finanziaria possono aggiungersi l’interruzione dell’attività, l’esposizione di dati e i costi di ripristino.
Un cambio di coordinate bancarie non dovrebbe mai essere approvato soltanto via email. La verifica va fatta attraverso un recapito indipendente, già presente nell’anagrafica, e non tramite il numero o il link inserito nella richiesta. Per gli importi elevati servono una doppia autorizzazione, la separazione dei compiti e una regola che impedisca di aggirare i controlli con la motivazione dell’urgenza.
Difese tecniche e controlli organizzativi
Gli strumenti di sicurezza basati sull’IA possono collegare milioni di eventi, riconoscere comportamenti anomali e accorciare i tempi di risposta. SIEM, EDR e XDR mettono in relazione attività osservate su endpoint, rete e cloud. I sistemi di analisi del linguaggio possono segnalare messaggi sospetti, mentre le piattaforme di orchestrazione sono in grado di isolare un dispositivo o revocare credenziali compromesse.
Il modello, da solo, non comprende sempre il contesto e non elimina i falsi positivi. Se è stato addestrato su dati incompleti può sbagliare; un attaccante può tentare di manipolarlo; un’automazione troppo aggressiva può interrompere un servizio legittimo. Gli analisti devono quindi restare coinvolti nella valutazione delle priorità, dell’impatto e delle conseguenze operative.
Per un’organizzazione, la protezione nasce dall’abbinamento tra strumenti e regole controllabili. Servono autenticazione a più fattori e password uniche per ogni servizio; formazione periodica, accompagnata da simulazioni di phishing e vishing; un inventario aggiornato di conti, fornitori, domini e autorizzazioni. Le procedure per modificare un IBAN o disporre pagamenti fuori calendario devono essere scritte e verificabili. Vanno mantenuti backup e aggiornamenti, monitorati gli accessi anomali, registrati gli incidenti e messi alla prova con regolarità i piani di risposta.
Numeri, limiti delle statistiche e risposta
Il confronto internazionale mostra il peso economico del fenomeno, ma un dato raccolto in un Paese non può essere trasferito automaticamente a un altro. Il rapporto Internet Crime Complaint Center dell’FBI raccoglie denunce presentate negli Stati Uniti e distingue categorie come phishing, frodi finanziarie e business email compromise. Non equivale a un censimento mondiale delle vittime. Anche le rilevazioni italiane di Polizia Postale, banche, autorità e organismi tecnici possono riferirsi a momenti diversi dello stesso evento.
Una crescita delle segnalazioni può quindi indicare più attacchi, una maggiore propensione a denunciare oppure entrambe le cose. Una riduzione delle perdite può dipendere anche da pagamenti fermati prima dell’esecuzione. Le fonti disponibili non riportano una serie nazionale completa, aggiornata e comparabile che unisca vittime e danni di privati e imprese. Una cifra unica avrebbe perciò un’apparenza di precisione che i dati non consentono.
La procedura pratica è meno ambigua. Di fronte a una richiesta sospetta bisogna interrompere la conversazione, non cliccare e non rispondere fornendo dati sensibili. Il mittente va richiamato con un recapito indipendente. In azienda occorre coinvolgere il secondo approvatore e bloccare il pagamento. Se le credenziali sono state esposte, vanno cambiate da un dispositivo affidabile e devono essere revocate le sessioni attive. Banca, forze dell’ordine e Polizia Postale devono ricevere rapidamente le informazioni disponibili.
L’IA non ha inventato l’ingegneria sociale, ma ne aumenta velocità, personalizzazione e credibilità. La sicurezza dei conti correnti e dei processi finanziari non può quindi dipendere soltanto da filtri, antivirus o modelli predittivi. Servono persone autorizzate a mettere in discussione una richiesta, controlli svolti su canali indipendenti e procedure capaci di impedire che una voce familiare o un’email convincente si trasformino in un pagamento irreversibile.